Ügyészségi levél érkezett büntetőeljárásról? Zsarolóvírus lehet mögötte
Magyarország Ügyészségének nevében küldenek megtévesztő e-maileket magyar címzetteknek. A levél egy állítólagos büntetőeljárás irataihoz vezet, valójában azonban zsarolóvírussal fertőzhetik meg vele a számítógépet.
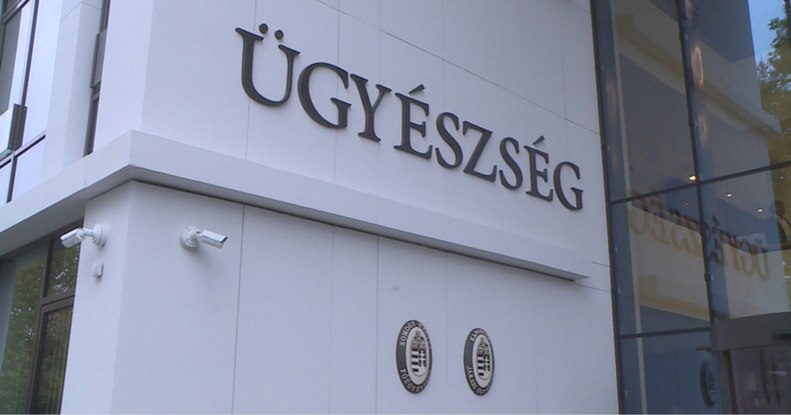
A Nemzetbiztonsági Szakszolgálat Nemzeti Kiberbiztonsági Intézete (NBSZ NKI) szeptemberben kiadott felhívása szerint új szintet lépett az adathalász bűnözők tevékenysége. Első pillantásra kifejezetten ijesztő, de hihető hivatalos levél érkezik: a címzettet arról tájékoztatják, hogy céges ügyben (itt természetesen a címzett cége szerepel) hivatalos eljárás megindítása történt, a kapcsolódó dokumentumok pedig elektronikusan érhetők el.
SEGÍTS NEKÜNK, HOGY SEGÍTHESSÜNK!
A Képernyőidő ingyenes, de nem ingyen készül. Segítsd munkánkat egy tetszőleges adománnyal, hogy minél több tartalom születhessen.
- Számlaszám: 12100011-19129370
- Név: LogIn Digitális Edukáció Egyesület
A tárgy mezőbe írd be, hogy adomány. Köszönjük segítséged, igyekszünk megszolgálni.
Az üzenet így néz ki:
Tisztelt [Címzett]!
Ezúton értesítjük, hogy a [Cégnév] Kft. (adószám: ***, székhely: ***) tekintetében a hatályos magyar jogszabályok alapján büntetőeljárás van folyamatban.
Az ügyhöz kapcsolódó iratok elektronikus formában az alábbi linken érhetők el:
[Itt egy Ügyészség nevével és arculati elemeivel visszaélő google share link található]
Kérjük, hogy a fenti hivatkozáson elérhető dokumentumokat megismerni szíveskedjen.
Szükség esetén nyilatkozatát vagy észrevételeit a vonatkozó jogszabályi rendelkezéseknek megfelelően, az előírt határidőn belül nyújthatja be.
Jelen értesítés kizárólag tájékoztatásul szolgál.
Tisztelettel:
xy
 Hirdetés
A támadók ügyészségi alkalmazottak nevével és az intézmény arculati elemeivel is visszaélnek. A közölt mintákban a levél tárgya például egy adott cég ügyében rendelkezésre álló „büntetőeljárási iratokra” utal, a szövegben pedig cégnév, adószám és székhely helye is szerepel. A cél, hogy a címzett valódi hatósági megkeresésként kezelje az üzenetet, és azonnal megnyissa a dokumentumokra mutató hivatkozást, gondolkodás nélkül, mivel ilyen esetben az ijedség is gyorsító tényező.
Van azonban egy könnyen ellenőrizhető részlet:
a hamis üzenetek általában más, (most éppen) @outlook.hu címekről érkeznek, miközben Magyarország Ügyészsége hivatalos levelezésében @mku.hu végződésű címeket használ.
Az egyes ügyészségek hivatalos elérhetőségei külön ellenőrizhetők az Ügyészség honlapján is.
A veszélyes Google-link
A szeptemberben vizsgált levelek egy Google-megosztási linket tartalmaznak. Ez továbbirányítja a felhasználót egy olyan weboldalra, amely első látásra az Ügyészség oldalának tűnhet. Az NKI által azonosított egyik cím például az „ugyeszseg.hu” szöveggel kezdődik, a tényleges internetes cím azonban egy teljesen más domainhez tartozik.
🧠 Miről is van szó pontosan?
Domain: Egy weboldal internetes címe, például a Képernyőidő esetében a kepernyoido.hu, Magyarország Ügyészségénél pedig az ugyeszseg.hu. Csalásoknál nem elég azt nézni, hogy egy címben szerepel-e az „ugyeszseg” szó: az ugyeszseg.hu.valami-mas.hu cím például valójában a valami-mas.hu domainhez tartozik, ezért könnyen megtéveszti a felületes szemlélőt.
A hamis oldalon újabb kattintásra, dokumentum megnyitására vagy letöltésére próbálják rávenni az áldozatot. Innen már egy ransomware kerülhet a számítógépre: az NKI vizsgálata szerint a kártevő megkezdi az állományok titkosítását, a fájlnevek elé pedig a „ZÁROLT_” előtag kerülhet. A támadók ezután egy .onion címen keresztüli kapcsolatfelvételt kérnek, és azt állítják, hogy csak ők képesek helyreállítani az adatokat.
🧠 Miről is van szó pontosan?
Ransomware: Magyarul zsarolóvírus vagy zsarolóprogram, olyan kártékony szoftver, amely hozzáférhetetlenné teszi a számítógépen található adatokat - jellemzően titkosítja a dokumentumokat, képeket és más fájlokat -, majd pénzt követel azok visszaállításáért. Az NKI szerint az ilyen támadások tipikus terjesztési módja éppen a megtévesztő e-mail, a káros melléklet vagy a veszélyes weboldal.
 Hirdetés
Mit tegyünk, ha ilyen levelet kapunk?
- Ne kattintsunk a levélben található linkekre, még akkor sem, ha az üzenet hivatalosnak tűnik, vagy sürgős ügyintézésre hivatkozik.
- Ellenőrizzük a böngésző címsorában a weboldal valódi címét. A csalók gyakran használnak olyan domaineket, amelyek első pillantásra hasonlítanak egy hivatalos oldal címére.
- Ne töltsünk le és ne indítsunk el fájlokat sem közvetlenül az e-mailből, sem a levélben szereplő hivatkozáson megnyíló oldalról.
- Nézzük meg alaposan a feladót: stimmel-e a szervezet neve, az e-mail-cím, illetve az üzenetben megnevezett ügyészségi vezető vagy munkatárs.
- Az Ügyészség hivatalos elérhetőségeit mindig külön ellenőrizzük a ugyeszseg.hu elérhetőségi oldalán, ne a gyanús levélben megadott adatokra hagyatkozzunk.
- Ha továbbra sem egyértelmű, valódi-e az üzenet, kérdezzünk rá közvetlenül az érintett ügyészségnél a hivatalos honlapon feltüntetett telefonszámon vagy e-mail-címen.
- Ha már rákattintottunk a hivatkozásra vagy elindítottunk egy letöltött programot, az érintett eszközt azonnal válasszuk le a hálózatról, így csökkenthető a további fertőzés vagy adatvesztés kockázata.
- Munkahelyi vagy intézményi gépnél azonnal szóljunk az informatikai vagy kiberbiztonsági felelősnek. Ilyenkor érdemes mielőbb átvizsgálni a levelezési és hálózati naplókat, a végponti eseményeket, valamint a letöltési előzményeket.
- A gyanús vagy fertőzött rendszert ne használjuk tovább, és lehetőleg ne indítsuk újra addig, amíg szakember nem vizsgálta meg. A naplók és más nyomok megőrzése később fontos lehet annak megállapításához, mi történt pontosan.
 Hirdetés
- Legfrissebb
- Ügyészségi levél érkezett büntetőeljárásról? Zsarolóvírus lehet mögötte
- Ha szeretnéd érteni, hogy miért beszél mindenki a GTA 6-ról, akkor bőven elég látnod, milyen hatással lesz a szórakoztatóiparra
- A ChatGPT egyre mélyebben épül be a Viberbe, ezekre érdemes figyelned
- Mitől félnek ennyire az MI kutatói? Az irányítás elvesztésétől a kihalási forgatókönyvekig
- Tele lett a közösségi média a 80-as évek fotóival, amik nem is léteznek - mi ez a ChatGPT-trend, és hogyan lehet elkészíteni?
- Elég lehet egy rövid üzenet ahhoz, hogy a fiatalok abbahagyják a közösségi média görgetését?
- Ingyen játék: két akciójátékot ad most az Epic, az egyik még családi játéknak is érdekes lehet
- Unatkozol, amíg képet generál a ChatGPT? Most már játszhatsz is közben
- Hatalmas információs káoszt okozott a játékiparban a Steam hibája - elmagyarázzuk, mi történt valójában
- Mi történik, ha egy játékoldalon nincs reklám és végtelen görgetés?